AI Agent ระดับองค์กรปลอดภัยแค่ไหน?
สิ่งที่ธุรกิจควรรู้ก่อนใช้งาน
AI Agent กำลังเข้ามามีบทบาทสำคัญในการช่วยองค์กรทำงานอัตโนมัติ ตั้งแต่การค้นหาและวิเคราะห์ข้อมูล การจัดการเอกสาร ไปจนถึงการเชื่อมต่อกับระบบและ Workflow ต่าง ๆ ของธุรกิจ แต่เมื่อ AI Agent ต้องทำงานกับข้อมูลสำคัญขององค์กร คำถามที่หลีกเลี่ยงไม่ได้คือ “AI Agent ระดับองค์กรปลอดภัยแค่ไหน?”
ความปลอดภัยจึงไม่ได้หมายถึงเพียงการป้องกันข้อมูลรั่วไหลเท่านั้น แต่ยังครอบคลุมถึงการกำหนดสิทธิ์การเข้าถึงข้อมูล การควบคุมการทำงานของ AI Agent การตรวจสอบกิจกรรม การรักษาความเป็นส่วนตัว และการกำกับดูแลการใช้งานให้สอดคล้องกับนโยบายขององค์กร
บทความนี้จะพาไปทำความเข้าใจว่า AI Agent ระดับองค์กร มีความเสี่ยงด้านใดบ้าง องค์กรควรพิจารณามาตรการรักษาความปลอดภัยอะไร และต้องเตรียมความพร้อมอย่างไร เพื่อให้สามารถนำ AI Agent มาใช้เพิ่มประสิทธิภาพการทำงานได้อย่างมั่นใจและปลอดภัย
AI Agent ระดับองค์กรปลอดภัยแค่ไหน? ทำไม Security จึงสำคัญ
AI Agent ระดับองค์กร (Enterprise AI Agent) แตกต่างจาก AI ที่ใช้สำหรับตอบคำถามทั่วไป เพราะสามารถเชื่อมต่อกับข้อมูล แอปพลิเคชัน เครื่องมือ และระบบภายในองค์กร เพื่อดำเนินงานตาม Workflow ที่กำหนด
ตัวอย่างเช่น AI Agent อาจได้รับสิทธิ์ในการค้นหาเอกสาร ตรวจสอบข้อมูล สรุปรายงาน หรือส่งข้อมูลไปยังระบบอื่น ๆ ดังนั้น หากระบบไม่มีการกำหนดสิทธิ์และขอบเขตการทำงานที่เหมาะสม ก็อาจเพิ่มความเสี่ยงต่อข้อมูลและระบบขององค์กรได้
ความปลอดภัยของ AI Agent จึงควรพิจารณาตั้งแต่ระดับ Data Security, Identity & Access Control, Privacy, Monitoring และ Governance ไม่ใช่เพียงการรักษาความปลอดภัยของตัว AI Model เท่านั้น
หัวใจสำคัญคือ AI Agent ควรเข้าถึงเฉพาะข้อมูลและระบบที่จำเป็นต่อการทำงาน และดำเนินการได้ภายใต้ขอบเขตที่องค์กรกำหนด
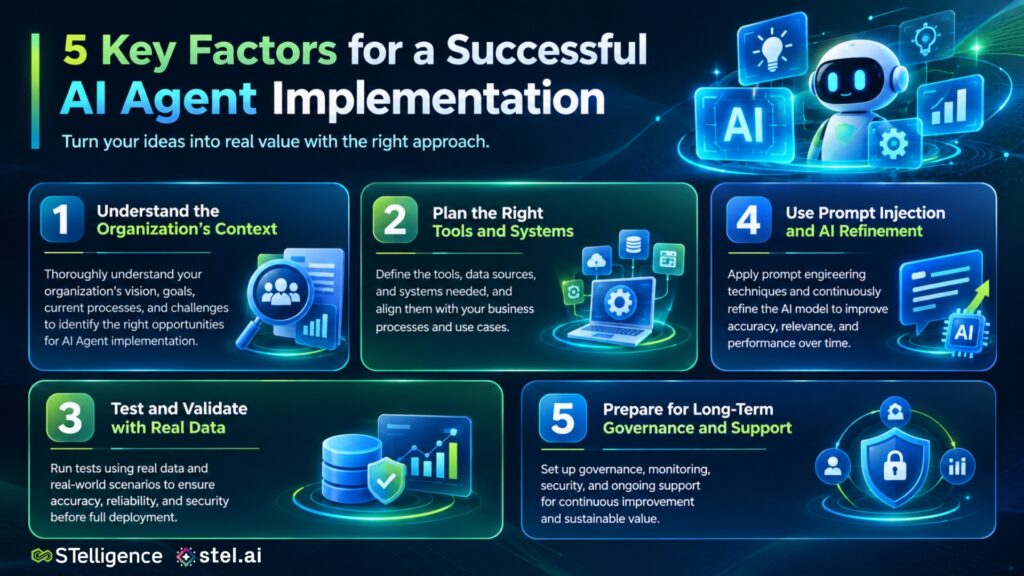
5 ความเสี่ยงด้านความปลอดภัยของ AI Agent ที่องค์กรต้องรู้
ก่อนนำ AI Agent สำหรับธุรกิจ มาใช้งาน องค์กรควรเข้าใจความเสี่ยงที่อาจเกิดขึ้น เพื่อวางมาตรการป้องกันได้อย่างเหมาะสม
1. ข้อมูลสำคัญขององค์กรรั่วไหล
AI Agent อาจต้องทำงานกับข้อมูลทางธุรกิจ เช่น เอกสารภายใน ข้อมูลลูกค้า ข้อมูลทางการเงิน หรือข้อมูลด้านทรัพยากรบุคคล หากมีการจัดการข้อมูลไม่เหมาะสม อาจเกิดความเสี่ยงจากการเข้าถึงหรือเปิดเผยข้อมูลโดยไม่ได้รับอนุญาต
2. การเข้าถึงข้อมูลเกินสิทธิ์
หาก AI Agent มีสิทธิ์เข้าถึงข้อมูลมากเกินความจำเป็น อาจทำให้ผู้ใช้งานได้รับข้อมูลที่ไม่ควรเข้าถึงได้ ดังนั้นการกำหนด Access Control และสิทธิ์ตามบทบาทจึงเป็นองค์ประกอบสำคัญ
3. AI Agent ทำงานเกินขอบเขต
เนื่องจาก AI Agent สามารถดำเนินการบางอย่างแทนมนุษย์ได้ องค์กรจึงต้องกำหนดอย่างชัดเจนว่า Agent สามารถทำอะไรได้บ้าง และงานประเภทใดจำเป็นต้องได้รับการอนุมัติจากมนุษย์ก่อน
4. Prompt Injection และภัยคุกคามจาก AI
การโจมตีรูปแบบใหม่ เช่น Prompt Injection อาจพยายามทำให้ AI Agent เปลี่ยนพฤติกรรม ละเลยคำสั่งเดิม หรือเข้าถึงข้อมูลที่ไม่ควรเข้าถึง จึงต้องมีมาตรการด้านความปลอดภัยเพิ่มเติมเมื่อ Agent สามารถเชื่อมต่อกับข้อมูลและเครื่องมือภายนอก
5. การทำงานหรือการตัดสินใจที่ผิดพลาด
AI Agent อาจประมวลผลข้อมูลผิดหรือดำเนินการไม่ตรงตามความต้องการขององค์กร การออกแบบระบบให้มีการตรวจสอบและอนุมัติในขั้นตอนที่สำคัญจึงช่วยลดความเสี่ยงได้
ระบบความปลอดภัยที่ AI Agent ระดับองค์กรควรมี
การเลือก Enterprise AI Agent ไม่ควรดูเพียงว่า AI สามารถทำอะไรได้ แต่ควรตรวจสอบด้วยว่าแพลตฟอร์มมีระบบรักษาความปลอดภัยและควบคุมการทำงานในระดับองค์กรหรือไม่
- Role-Based Access Control (RBAC) กำหนดสิทธิ์การเข้าถึงตามบทบาทของผู้ใช้งาน เช่น ผู้บริหาร ฝ่ายบัญชี ฝ่าย HR หรือฝ่าย IT เพื่อให้แต่ละคนเข้าถึงเฉพาะข้อมูลที่เกี่ยวข้องกับหน้าที่ของตน
- Authentication & Authorization ควรมีระบบยืนยันตัวตนและตรวจสอบสิทธิ์ก่อนเข้าถึงข้อมูลหรือดำเนินการกับระบบภายใน เพื่อป้องกันการเข้าถึงโดยไม่ได้รับอนุญาต
- Data Encryption ข้อมูลที่ส่งผ่านหรือจัดเก็บในระบบควรได้รับการปกป้องด้วยมาตรการเข้ารหัสที่เหมาะสม เพื่อลดความเสี่ยงจากการถูกดักจับหรือเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต
- Monitoring & Audit Trail องค์กรควรสามารถตรวจสอบได้ว่า AI Agent ทำอะไร เข้าถึงข้อมูลอะไร และดำเนินการเมื่อใด เพื่อช่วยตรวจสอบความผิดปกติและสามารถย้อนกลับมาตรวจสอบเหตุการณ์ได้
- กำหนดขอบเขตการทำงานของ AI Agent ไม่ใช่ทุก Agent จำเป็นต้องมีสิทธิ์เข้าถึงทุกระบบ องค์กรควรกำหนดขอบเขตการทำงานและสิทธิ์ของ Agent แต่ละตัวให้เหมาะสมกับหน้าที่และระดับความเสี่ยง
Human-in-the-Loop และ AI Governance: ควบคุม AI Agent ให้ปลอดภัย
แม้ AI Agent จะสามารถทำงานได้แบบอัตโนมัติ แต่ไม่ได้หมายความว่าทุกกระบวนการควรปล่อยให้ AI ตัดสินใจและดำเนินการด้วยตัวเองทั้งหมด
แนวคิด Human-in-the-Loop คือการให้มนุษย์เข้ามามีส่วนร่วมในขั้นตอนที่สำคัญหรือมีความเสี่ยงสูง เช่น การอนุมัติธุรกรรม การส่งข้อมูลสำคัญ การเปลี่ยนแปลงข้อมูล หรือการดำเนินการที่ส่งผลกระทบต่อองค์กร
ตัวอย่างเช่น AI Agent สามารถตรวจสอบเอกสารและเตรียมข้อมูลสำหรับการอนุมัติได้ แต่ก่อนดำเนินการขั้นสุดท้าย ระบบอาจส่งให้ผู้รับผิดชอบตรวจสอบและอนุมัติก่อน
นอกจาก Human-in-the-Loop แล้ว องค์กรควรมี AI Governance เพื่อกำหนดแนวทางการใช้งาน AI Agent อย่างเป็นระบบ เช่น
- ใครสามารถสร้างและใช้งาน AI Agent ได้
- Agent แต่ละตัวสามารถเข้าถึงข้อมูลใดได้บ้าง
- งานประเภทใดสามารถทำอัตโนมัติได้
- งานประเภทใดต้องได้รับการอนุมัติจากมนุษย์
- ต้องมีการบันทึกและตรวจสอบการทำงานอย่างไร
- หากเกิดข้อผิดพลาดต้องมีขั้นตอนรับมืออย่างไร
การมี Governance ที่ชัดเจนจะช่วยให้องค์กรสามารถขยายการใช้งาน AI Agent ได้อย่างเป็นระบบ โดยไม่เพิ่มความเสี่ยงโดยไม่จำเป็น
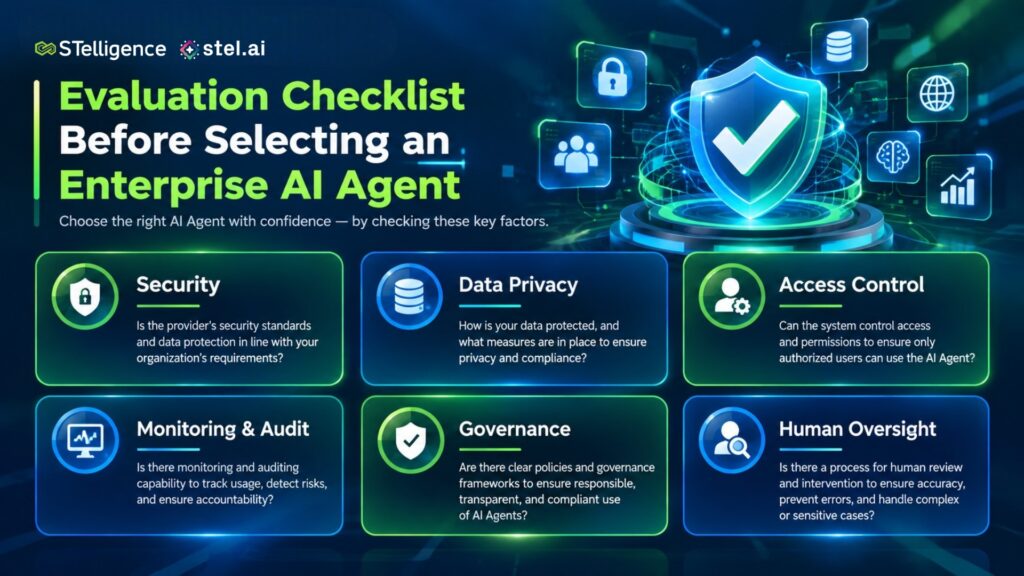
Checklist ก่อนเลือกใช้ AI Agent ระดับองค์กร
ก่อนตัดสินใจนำ AI Agent ระดับองค์กร มาใช้งาน ธุรกิจควรประเมินทั้งความสามารถของระบบและมาตรการด้านความปลอดภัย โดยสามารถใช้ Checklist เบื้องต้นดังนี้
✔ Security ระบบมีมาตรการรักษาความปลอดภัยและการป้องกันข้อมูลที่เหมาะสมหรือไม่?
✔ Data Privacy ข้อมูลขององค์กรและข้อมูลลูกค้าได้รับการจัดการอย่างไร และมีการควบคุมการนำข้อมูลไปใช้อย่างเหมาะสมหรือไม่?
✔ Access Control สามารถกำหนดได้หรือไม่ว่าใครและ AI Agent ตัวใดสามารถเข้าถึงข้อมูลหรือระบบใดได้บ้าง?
✔ Monitoring & Audit องค์กรสามารถติดตามและตรวจสอบการทำงานของ AI Agent ได้หรือไม่?
✔ Governance สามารถกำหนดนโยบาย ขอบเขต และมาตรฐานการใช้งาน AI Agent ภายในองค์กรได้หรือไม่?
✔ Human Oversight สามารถกำหนดให้มนุษย์ตรวจสอบหรืออนุมัติงานที่มีความเสี่ยงสูงก่อนดำเนินการได้หรือไม่?
สรุป: ใช้ AI Agent ระดับองค์กรอย่างไรให้ปลอดภัย
AI Agent ระดับองค์กรสามารถนำมาใช้เพื่อเพิ่มประสิทธิภาพและทำ Automation ให้กับธุรกิจได้ แต่ความสามารถที่เพิ่มขึ้นต้องมาพร้อมกับการรักษาความปลอดภัยที่เหมาะสม
องค์กรจึงไม่ควรพิจารณาเพียงว่า AI Agent “ทำอะไรได้บ้าง” แต่ควรถามต่อว่า “ทำงานได้อย่างปลอดภัยแค่ไหน และองค์กรสามารถควบคุมได้มากน้อยเพียงใด”
การมี Security, Access Control, Data Privacy, Monitoring, Human-in-the-Loop และ AI Governance ที่เหมาะสม จะช่วยให้องค์กรสามารถนำ Enterprise AI Agent มาใช้กับข้อมูลและ Workflow ที่สำคัญได้อย่างเป็นระบบ พร้อมรองรับการขยายการใช้งาน AI ในอนาคต
สนใจนำ AI Agent มาใช้ในองค์กร?
ยกระดับการทำงานขององค์กรด้วย AI Agent ระดับองค์กร ที่ออกแบบให้เหมาะกับข้อมูล ระบบ และ Workflow ของธุรกิจ
ปรึกษาทีมผู้เชี่ยวชาญ STelligence เพื่อประเมิน AI Readiness วิเคราะห์ความต้องการขององค์กร และ ออกแบบแนวทางการประยุกต์ใช้ AI Agent สำหรับธุรกิจ ที่เหมาะสม พร้อมคำนึงถึง Security, Data Privacy และ AI Governance เพื่อให้การนำ AI Agent มาใช้งานเป็นไปอย่างเหมาะสมและปลอดภัย
FAQ: คำถามที่พบบ่อย
AI Agent ระดับองค์กรปลอดภัยหรือไม่?
AI Agent ระดับองค์กรสามารถออกแบบให้มีมาตรการด้านความปลอดภัย เช่น การกำหนดสิทธิ์การเข้าถึงข้อมูล การยืนยันตัวตน การเข้ารหัสข้อมูล การ Monitoring และ Audit Trail เพื่อช่วยควบคุมและตรวจสอบการทำงานของ AI Agent ได้อย่างเป็นระบบ
AI Agent สามารถเข้าถึงข้อมูลทั้งหมดขององค์กรได้หรือไม่?
ไม่จำเป็นต้องเข้าถึงข้อมูลทั้งหมด องค์กรสามารถกำหนดสิทธิ์และขอบเขตการเข้าถึงของ AI Agent ให้เหมาะสมกับหน้าที่ โดยควรให้ Agent เข้าถึงเฉพาะข้อมูลที่จำเป็นต่อการทำงานเท่านั้น
หาก AI Agent ทำงานผิดพลาด องค์กรสามารถควบคุมได้หรือไม่?
สามารถออกแบบระบบให้มีการกำหนดขอบเขตการทำงานและจุดตรวจสอบได้ โดยเฉพาะงานที่มีความเสี่ยงสูง สามารถใช้แนวคิด Human-in-the-Loop ให้มนุษย์ตรวจสอบหรืออนุมัติก่อนที่ AI Agent จะดำเนินการขั้นสุดท้าย
AI Agent สามารถป้องกันข้อมูลสำคัญขององค์กรได้อย่างไร?
AI Agent ระดับองค์กรสามารถออกแบบให้มีการควบคุมการเข้าถึงข้อมูลตามสิทธิ์ของผู้ใช้งานและบทบาทของแต่ละบุคคล รวมถึงมีมาตรการด้าน Data Security, Monitoring และ Audit Trail เพื่อช่วยป้องกันการเข้าถึงข้อมูลโดยไม่ได้รับอนุญาต และสามารถตรวจสอบการทำงานของ AI Agent ได้อย่างเป็นระบบ
ธุรกิจควรเตรียมอะไรบ้างก่อนนำ AI Agent มาใช้งาน?
ควรเริ่มจากการประเมิน AI Readiness ขององค์กร ทั้งด้านข้อมูล ระบบ IT, Workflow, Security, Data Privacy และบุคลากร จากนั้นจึงเลือก Use Case ที่เหมาะสมและกำหนดขอบเขตการทำงานของ AI Agent ก่อนขยายการใช้งานในระดับองค์กร
STelligence ช่วยองค์กรพัฒนาและนำ AI Agent มาใช้งานได้อย่างไร?
STelligence สามารถให้คำปรึกษาและช่วยองค์กรวิเคราะห์ความต้องการ ประเมิน AI Readiness ออกแบบ Use Case และแนวทางการประยุกต์ใช้ Enterprise AI Agent ให้เหมาะกับ Workflow และระบบของแต่ละองค์กร โดยคำนึงถึงความปลอดภัยและการกำกับดูแล AI ควบคู่ไปกับประสิทธิภาพในการทำงาน